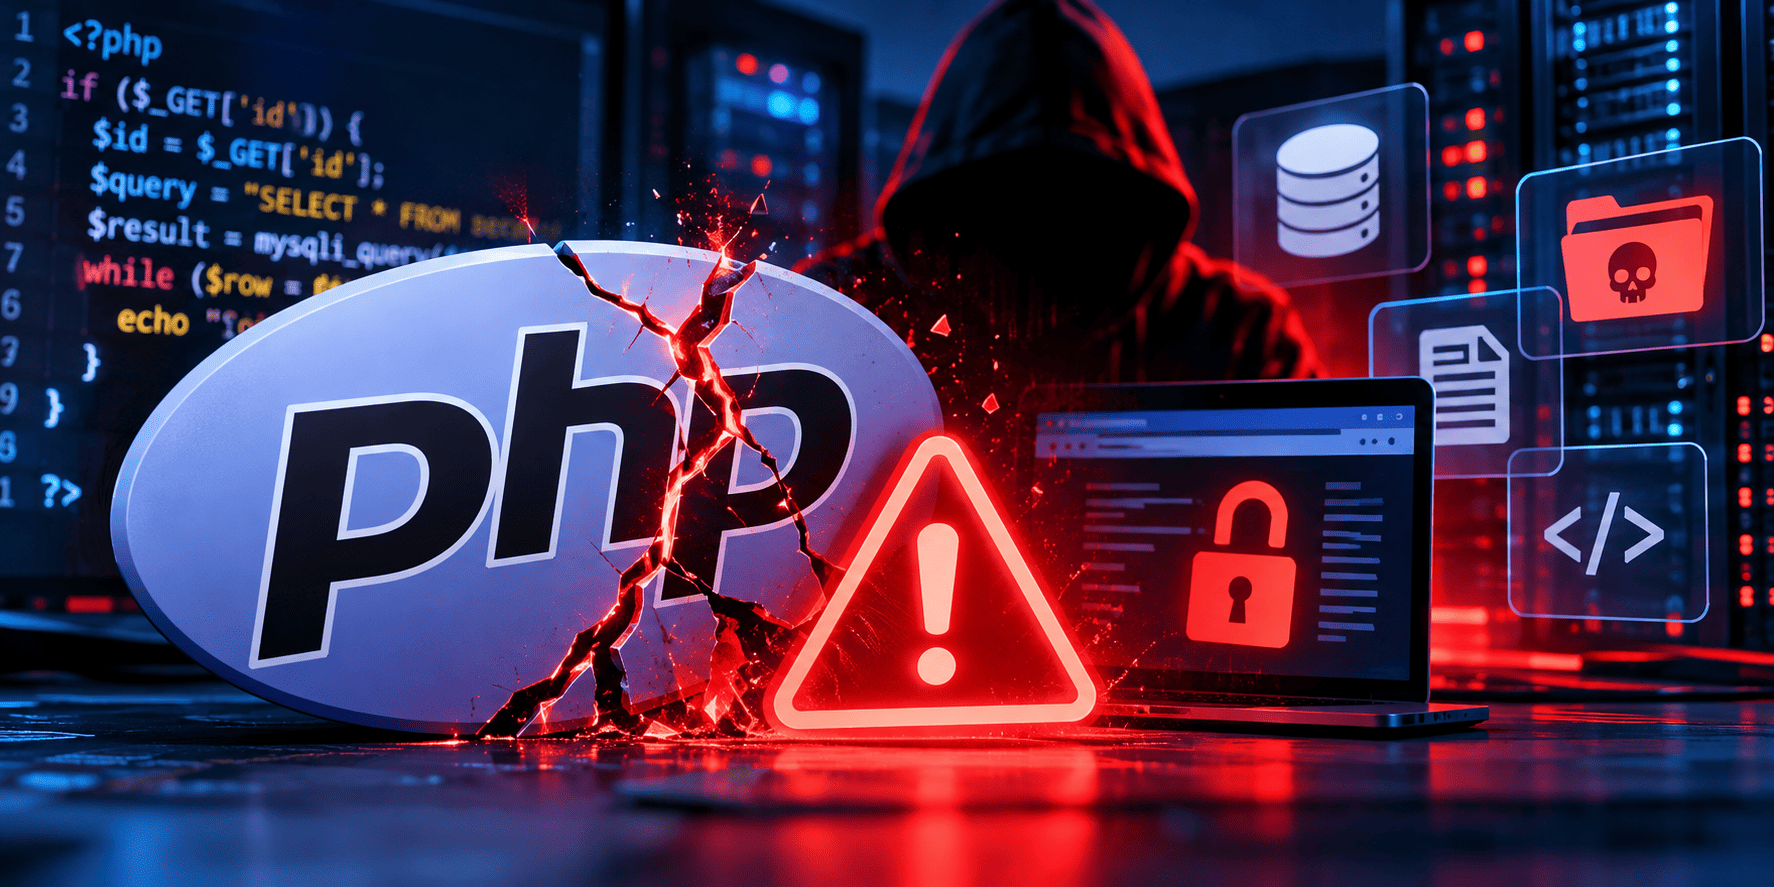
O PHP continua sendo uma das linguagens de programação mais populares do mundo, sustentando grande parte das aplicações web, portais corporativos e plataformas de comércio eletrônico. No entanto, por sua ampla adoção, servidores que executam versões desatualizadas do PHP ou aplicações com configurações inadequadas tornaram-se alvos frequentes de cibercriminosos. A falta de manutenção e o adiamento de atualizações de segurança representam riscos severos que podem comprometer a estabilidade, a confidencialidade e a reputação de qualquer organização.
Este artigo apresenta uma análise detalhada sobre os principais problemas de segurança associados ao PHP, os riscos operacionais decorrentes de vulnerabilidades não corrigidas e como uma gestão proativa de infraestrutura é essencial para manter o ambiente digital protegido.
O Cenário de Ameaças em Aplicações e Servidores PHP
À medida que a linguagem evolui, versões antigas do PHP deixam de receber suporte oficial da comunidade de desenvolvedores (Fim de Vida / End of Life – EOL). Quando uma versão atinge esse estágio, eventuais falhas de segurança descobertas não são mais corrigidas pelo ecossistema original, deixando os servidores expostos a explorações automatizadas por atacantes.
A negligência na atualização e na aplicação de patches de segurança cria brechas que facilitam invasões cibernéticas, comprometendo bancos de dados, interceptando informações confidenciais de clientes e interrompendo operações críticas do negócio.
Principais Vulnerabilidades e Riscos do PHP Desatualizado
Conhecer os riscos aos quais uma infraestrutura está sujeita é o primeiro passo para reforçar as defesas de TI. Entre as ameaças mais recorrentes em ambientes PHP com falhas de segurança, destacam-se:
- Execução Remota de Código (RCE): Uma das vulnerabilidades mais graves, permitindo que atacantes executem comandos arbitrários no servidor para assumir o controle total do sistema.
- Injeção de SQL (SQL Injection): Ocorre quando entradas de usuários não filtradas adequadamente permitem a manipulação de consultas ao banco de dados, resultando no vazamento ou destruição de dados confidenciais.
- Cross-Site Scripting (XSS): Injeção de scripts maliciosos em páginas web que afetam a experiência dos usuários e podem capturar credenciais de acesso ou tokens de sessão.
- Inclusão de Arquivos Remotos/Locais (LFI/RFI): Permite a leitura não autorizada de arquivos do sistema operacional ou a execução de scripts externos maliciosos no servidor.
- Invasão e Redirecionamento Malicioso: Injeção de malware no código-fonte das aplicações para propagação de spam, roubo de dados ou chantagem digital (ransomware).
Impactos Práticos para as Empresas
Os problemas de segurança no PHP não se limitam a transtornos técnicos; eles geram consequências diretas na saúde financeira e estratégica das empresas:
- Interrupção das Operações (Downtime): Indisponibilidade de sistemas vitais, resultando em perda imediata de faturamento e produtividade.
- Sanções Regulatórias e Multas (LGPD): O vazamento de dados pessoais decorrente de falhas conhecidas pode acarretar penalidades severas impostas por órgãos fiscalizadores.
- Danos à Reputação da Marca: Perda de confiança por parte de clientes e parceiros de negócios após a divulgação de incidentes de segurança.
Boas Práticas para Mitigação e Segurança em PHP
Para proteger os ambientes digitais contra invasões e mitigar riscos em aplicações PHP, é fundamental adotar uma abordagem estruturada em camadas:
- Manter Atualizações em Dia: Atualizar o PHP para versões ativas e suportadas com as últimas correções de segurança.
- Habilitar Firewalls de Aplicação Web (WAF): Inspecionar o tráfego HTTP para bloquear ataques comuns antes que atinjam a aplicação.
- Hardening de Servidor e Configuração Segura: Desativar funções perigosas no arquivo
php.ini(comoexec,systemeshell_exec) e restringir permissões de arquivos. - Monitoramento Contínuo e Testes de Vulnerabilidade: Realizar varreduras periódicas e monitorar logs do sistema para identificar comportamentos anômalos.
Como a SERVICEINFO pode ajudar
Manter uma infraestrutura de TI totalmente protegida e atualizada exige acompanhamento constante, expertise especializada e uma postura proativa diante das novas ameaças digitais. Para os clientes da SERVICEINFO, a segurança da informação é tratada com prioridade máxima. Nossa equipe atua de forma preventiva e contínua no monitoramento, aplicação de correções e mitigação de vulnerabilidades em ambientes PHP e servidores corporativos.
Se você já é cliente SERVICEINFO, pode ter a tranquilidade de saber que nossa engenharia de TI trabalha sem interrupções para garantir que sua infraestrutura permaneça protegida, atualizada e operando com alta performance. Essa é uma das grandes vantagens de contar com a SERVICEINFO: atuamos antes que as vulnerabilidades se tornem problemas, entregando sempre o melhor em tecnologia, estabilidade e segurança para o seu negócio.
Quer garantir a máxima proteção para a infraestrutura da sua empresa? Fale com a equipe de especialistas da SERVICEINFO e conheça nossas soluções gerenciadas.