Em muitas empresas, cada computador acaba sendo configurado de um jeito. Um colaborador instala um aplicativo porque encontrou uma necessidade, outro utiliza uma conta com permissões de administrador, um terceiro mantém programas antigos e ninguém tem uma visão centralizada de quais equipamentos estão conectados à rede. Com o tempo, essa liberdade aparentemente prática pode gerar riscos de segurança, falhas de padronização, dificuldades de suporte e custos operacionais.
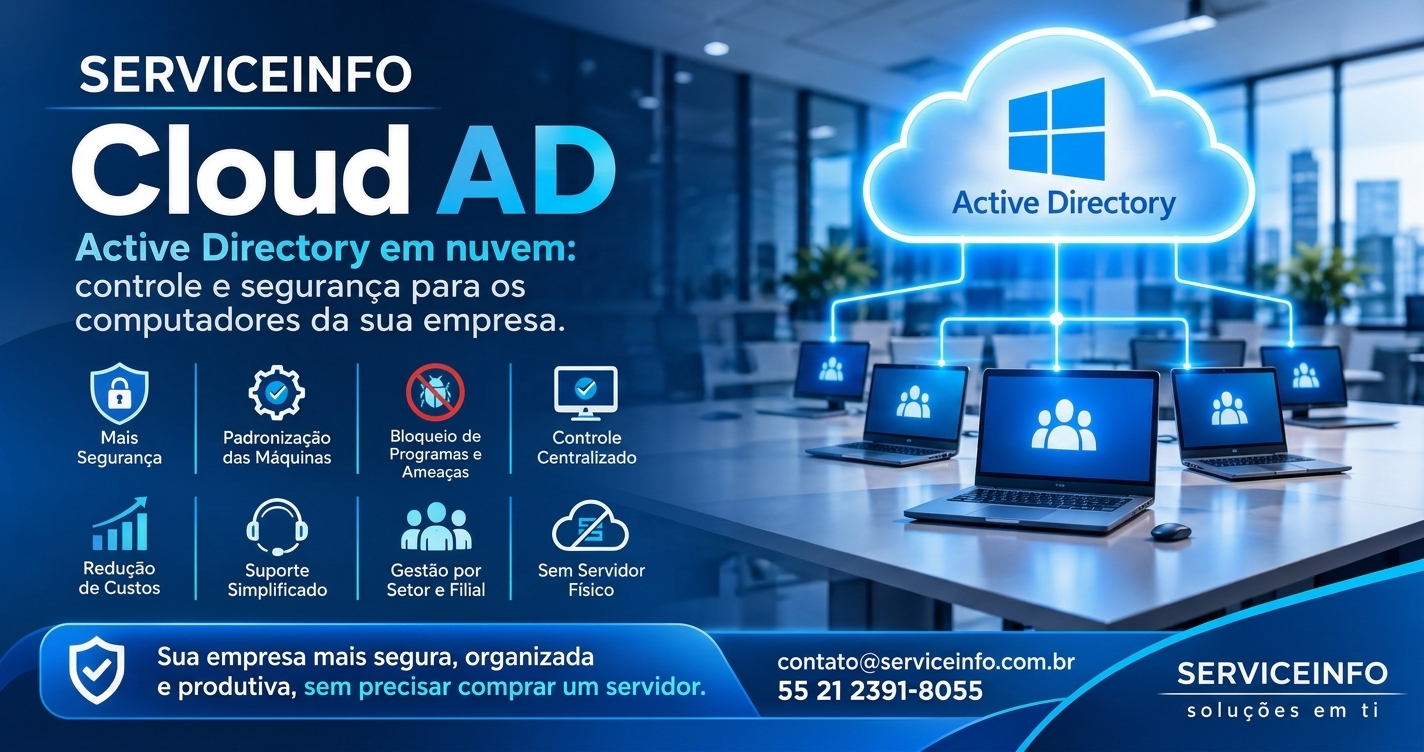
O cenário fica mais delicado quando a empresa cresce, contrata pessoas, abre filiais ou precisa substituir equipamentos. Sem uma gestão centralizada, cada novo computador exige configurações manuais e as regras dependem de quem preparou a máquina. O SERVICEINFO Cloud AD foi criado para ajudar empresas a organizar esse ambiente: os computadores Windows são ingressados em um domínio corporativo e passam a receber gerenciamento centralizado, com o controlador de domínio hospedado em nuvem.

O que é Active Directory e por que ele importa?
O Active Directory é um serviço de diretório utilizado para organizar identidades e computadores em uma rede. Em vez de cada máquina funcionar como uma ilha, a empresa passa a ter uma estrutura central que registra usuários, grupos e dispositivos. Quando um computador ingressa no domínio, ele passa a ser reconhecido como parte do ambiente corporativo e pode receber políticas definidas pela administração de TI.
Uma forma simples de entender é imaginar a empresa como um prédio com controle de acesso. Cada colaborador tem uma identidade, cada equipamento é identificado e as permissões são concedidas conforme a função. O controlador de domínio funciona como uma referência central para autenticação e aplicação de regras. Isso não significa que todos terão acesso a tudo: a proposta é justamente estabelecer limites e responsabilidades.
O problema de deixar cada computador funcionar por conta própria
Quando usuários trabalham com permissões elevadas e não existem padrões, a empresa fica mais exposta a situações como:
- Instalação de programas sem aprovação ou avaliação técnica.
- Execução de instaladores, scripts e ferramentas potencialmente maliciosas.
- Uso de aplicativos não licenciados ou incompatíveis com as regras internas.
- Alterações acidentais em configurações de rede, firewall e sistema operacional.
- Desativação de recursos de proteção ou mudanças indevidas nas configurações de segurança.
- Criação de contas locais desconhecidas e compartilhamento de senhas.
- Uso de dispositivos USB e mídias removíveis sem uma política definida.
- Diferenças de configuração entre computadores que deveriam executar as mesmas tarefas.
- Dificuldade para identificar quem utiliza determinado equipamento ou quem deve ter acesso a uma pasta.
- Demora na preparação de máquinas novas e na substituição de computadores.
- Maior esforço para suporte remoto, diagnóstico e resolução de incidentes.
- Manutenção de acessos de pessoas que mudaram de função ou deixaram a empresa.
Um domínio corporativo ajuda a tratar essas questões de forma organizada. Em vez de depender apenas de orientações verbais, a empresa pode transformar suas regras em políticas técnicas, aplicadas aos usuários e computadores conforme a estrutura definida.
Como funciona o SERVICEINFO Cloud AD?
Na solução da SERVICEINFO, o controlador de domínio fica hospedado em uma infraestrutura em nuvem administrada para esse serviço. A rede da empresa estabelece uma conexão VPN site-to-site com o ambiente em nuvem. Essa conexão cria um caminho privado e criptografado entre a rede local e a infraestrutura remota, permitindo que os computadores autorizados alcancem os serviços necessários do domínio.
Depois da preparação do ambiente, os computadores compatíveis são ingressados no domínio corporativo. A equipe de TI organiza usuários, grupos e computadores e define políticas de acordo com a realidade da empresa. Assim, as regras podem ser aplicadas por setor, perfil de usuário ou grupo de equipamentos, em vez de configurar cada máquina isoladamente.
| Elemento | Função no ambiente |
|---|---|
| Computadores da empresa | Estações Windows ingressadas no domínio e sujeitas às políticas definidas. |
| Roteador/firewall local | Estabelece a VPN site-to-site com a infraestrutura em nuvem. |
| Controlador de domínio em nuvem | Centraliza o diretório de usuários, grupos e computadores e os serviços necessários ao domínio. |
| Gestão de TI | Planeja as regras, administra os acessos e acompanha a configuração do ambiente. |
Exemplo de uma máquina na rede: imagine o computador FINANCEIRO-01, conectado à rede da matriz. O roteador mantém a VPN com o ambiente Cloud AD. O computador consulta os serviços de domínio, autentica o usuário autorizado e recebe as políticas correspondentes à unidade organizacional Financeiro. Outro computador, como ESTOQUE-02, pode estar em uma unidade organizacional diferente e receber um conjunto de regras adequado à sua atividade.
Benefícios práticos para a empresa
1. Controle de usuários e permissões
- Centralização das contas de usuário e dos grupos de acesso.
- Possibilidade de conceder permissões conforme departamento, cargo ou responsabilidade.
- Redução do uso cotidiano de contas com privilégios administrativos.
- Desativação ou bloqueio centralizado de contas quando necessário.
- Organização dos acessos a recursos de rede, conforme permissões configuradas.
- Maior consistência na identificação dos usuários e equipamentos.
2. Padronização dos computadores
- Aplicação centralizada de configurações compatíveis com o ambiente.
- Padronização de parâmetros de segurança e políticas de sistema.
- Configuração de regras de firewall do Windows, quando suportadas e planejadas.
- Definição de padrões de bloqueio de tela, senha e sessão.
- Configuração de restrições para painéis, recursos e alterações do sistema.
- Organização dos computadores por setor, filial, função ou perfil.
- Redução das diferenças entre máquinas que executam a mesma atividade.
- Orientação mais previsível para a preparação de novos computadores.
3. Redução de instalações e execuções não autorizadas
Uma das vantagens mais percebidas é a possibilidade de trabalhar com usuários sem privilégios administrativos locais para as tarefas do dia a dia. Com políticas adicionais de controle de aplicações, quando disponíveis e adequadas ao cenário, a empresa pode restringir quais programas, instaladores e scripts podem ser executados. Isso reduz a oportunidade de instalações improvisadas e dificulta que softwares não aprovados sejam introduzidos no ambiente.
É importante entender a diferença: ingressar uma máquina no domínio, por si só, não bloqueia automaticamente todo malware ou toda instalação. O resultado depende das políticas escolhidas, da configuração correta dos privilégios e de camadas complementares, como antivírus/EDR, atualizações, firewall, backup e orientação aos usuários.
4. Mais segurança e governança
- Aplicação do princípio do menor privilégio: cada pessoa recebe apenas os acessos necessários.
- Redução da dependência de senhas administrativas compartilhadas.
- Regras mais consistentes para autenticação e uso dos equipamentos.
- Possibilidade de organizar políticas diferentes para áreas com necessidades distintas.
- Menor exposição a alterações feitas sem conhecimento da equipe responsável.
- Melhor base para auditorias internas e revisão periódica de acessos.
- Processos mais claros para admissão, mudança de função e desligamento de colaboradores.
- Maior controle sobre a configuração padrão dos computadores corporativos.
5. Produtividade e suporte
- Menos tempo gasto repetindo configurações manualmente em cada estação.
- Mais rapidez para preparar computadores novos ou substitutos.
- Resolução de problemas com uma referência de configuração padronizada.
- Menos interrupções causadas por programas instalados sem avaliação.
- Maior previsibilidade para atualizações e mudanças planejadas.
- Facilidade para organizar equipamentos de diferentes departamentos e filiais.
- Melhor documentação do ambiente de usuários e computadores.
Por que escolher uma estrutura em nuvem?
Tradicionalmente, muitas empresas associam Active Directory à compra de um servidor físico, licenças, espaço, energia, refrigeração, manutenção e acompanhamento técnico local. Com o Cloud AD, o controlador de domínio fica hospedado em nuvem, reduzindo a necessidade de adquirir e manter um servidor físico dentro da empresa para essa finalidade.
Isso pode representar menor investimento inicial em hardware, menos preocupações com componentes físicos no escritório e uma infraestrutura mais simples de incorporar à operação. A empresa continua precisando de uma rede local adequada, internet e roteador/firewall compatível, mas não precisa reservar uma sala ou equipamento local dedicado para hospedar o controlador de domínio.
O modelo em nuvem não elimina a necessidade de planejamento, monitoramento, cópias de segurança e gestão de acessos. Também é importante avaliar a disponibilidade da internet e os procedimentos de contingência: como a autenticação e alguns serviços dependem da comunicação com o ambiente remoto, a arquitetura deve ser dimensionada para a operação real do cliente.
O que a empresa precisa para implementar?
- Computadores com edições do Windows compatíveis com ingresso em domínio, como Pro, Enterprise ou edições equivalentes suportadas.
- Rede local organizada, com endereçamento IP e DNS planejados.
- Roteador ou firewall que ofereça VPN site-to-site IPsec/IKE compatível com a configuração proposta.
- Conectividade de internet adequada e endereço público ou cenário de conectividade viável para estabelecer a VPN.
- Faixas de IP local e nuvem sem sobreposição.
- Levantamento de usuários, setores, computadores, permissões e políticas desejadas.
Muitos roteadores empresariais e equipamentos de firewall oferecem recursos de VPN site-to-site. Entretanto, a compatibilidade não deve ser presumida apenas pela marca ou pela presença da palavra VPN no manual: é necessário verificar o modelo, o firmware, os parâmetros IPsec/IKE, o tipo de endereço público, eventuais restrições de operadora e a possibilidade de configurar rotas. Se a empresa já utiliza um equipamento compatível, normalmente não será necessário comprar outro apenas para começar; a SERVICEINFO pode avaliar o modelo existente.
Como visualizar uma estação integrada à rede corporativa
Considere uma pequena empresa com três áreas. Cada computador recebe um nome padronizado e é associado à unidade organizacional correspondente. O usuário faz login com sua conta corporativa. A máquina comunica-se com o controlador de domínio pela VPN e aplica as políticas destinadas àquele grupo. Se o colaborador mudar de setor, as permissões e a organização do equipamento podem ser revistas pela equipe responsável.
| Estação | Área | Exemplo de política |
|---|---|---|
| ADM-01 | Administrativo | Restringir privilégios locais e aplicar configurações corporativas. |
| FIN-01 | Financeiro | Aplicar regras de acesso aos recursos financeiros autorizados. |
| EST-01 | Estoque | Manter perfil de configuração adequado ao uso operacional. |
Esse exemplo demonstra a lógica de organização; as políticas efetivamente disponíveis e aplicáveis são definidas durante o projeto, considerando a edição do Windows, os recursos do ambiente e as necessidades do cliente.
Limites e cuidados importantes
Active Directory não é sinônimo de proteção completa contra ameaças. Um usuário pode ser enganado por phishing, uma vulnerabilidade pode existir no sistema operacional e um equipamento pode ser infectado por diferentes caminhos. Por isso, o Cloud AD deve fazer parte de uma estratégia de segurança que inclua proteção de endpoint, atualizações, backup testado, firewall, controle de e-mail, autenticação adequada e treinamento.
Também não se deve aplicar políticas restritivas sem planejamento. Uma regra inadequada pode impedir o funcionamento de um aplicativo legítimo ou afetar uma rotina importante. O ideal é levantar os processos, testar as políticas em um grupo piloto e só depois ampliar a aplicação.
Checklist para avaliar se sua empresa precisa de Cloud AD
- Os funcionários conseguem instalar programas sem autorização?
- Existem computadores com usuários administradores para uso diário?
- As máquinas de um mesmo setor apresentam configurações diferentes?
- É difícil saber quem tem acesso a pastas e recursos da rede?
- A preparação de um computador novo demora mais do que deveria?
- A empresa precisa padronizar filiais ou equipes em locais diferentes?
- Há necessidade de melhorar o controle de contas quando alguém entra, muda de função ou sai?
- A empresa deseja centralizar a gestão sem comprar um servidor físico local?
Se várias respostas forem positivas, vale realizar uma avaliação técnica. O primeiro passo é mapear a rede, os computadores, as edições do Windows, o roteador e as regras que fazem sentido para a operação. A partir disso, é possível definir um projeto gradual, com testes e prioridades.
Conclusão: computadores corporativos precisam de gestão, não apenas de manutenção
Uma empresa não precisa esperar um incidente de segurança ou uma falha operacional para organizar seus computadores. A gestão centralizada ajuda a estabelecer padrões, reduzir privilégios desnecessários, tornar os acessos mais claros e simplificar o trabalho de TI. Ao hospedar o controlador de domínio em nuvem, o SERVICEINFO Cloud AD oferece um caminho para adotar esse modelo sem a compra de um servidor físico local, desde que a rede e os equipamentos atendam aos requisitos técnicos.
Como a SERVICEINFO pode ajudar
A SERVICEINFO avalia a infraestrutura existente, verifica a compatibilidade do roteador/firewall, planeja a conexão VPN site-to-site e estrutura o ambiente de Active Directory em nuvem. A implantação considera os usuários, os computadores, os setores e as políticas necessárias para tornar a gestão mais organizada e coerente com a rotina da empresa.
Se sua organização deseja reduzir instalações não autorizadas, padronizar computadores e ter mais controle sobre os acessos sem manter um servidor físico local, converse com a equipe da SERVICEINFO. Podemos avaliar o cenário atual e indicar os próximos passos para implementar o Cloud AD de forma planejada.