PHP sigue siendo uno de los lenguajes de programación más populares del mundo, sustentando gran parte de las aplicaciones web, portales corporativos y plataformas de comercio electrónico. Sin embargo, debido a su amplia adopción, los servidores que ejecutan versiones desactualizadas de PHP o aplicaciones con configuraciones inseguras se han convertido en objetivos frecuentes de cibercriminales. La falta de mantenimiento y el aplazamiento de las actualizaciones de seguridad representan riesgos severos que pueden comprometer la estabilidad, confidencialidad y reputación de cualquier organización.
Este artículo ofrece un análisis detallado sobre los principales problemas de seguridad asociados a PHP, los riesgos operativos derivados de vulnerabilidades no corregidas y cómo una gestión proactiva de la infraestructura es esencial para mantener el entorno digital totalmente protegido.
El Panorama de Amenazas en Aplicaciones y Servidores PHP
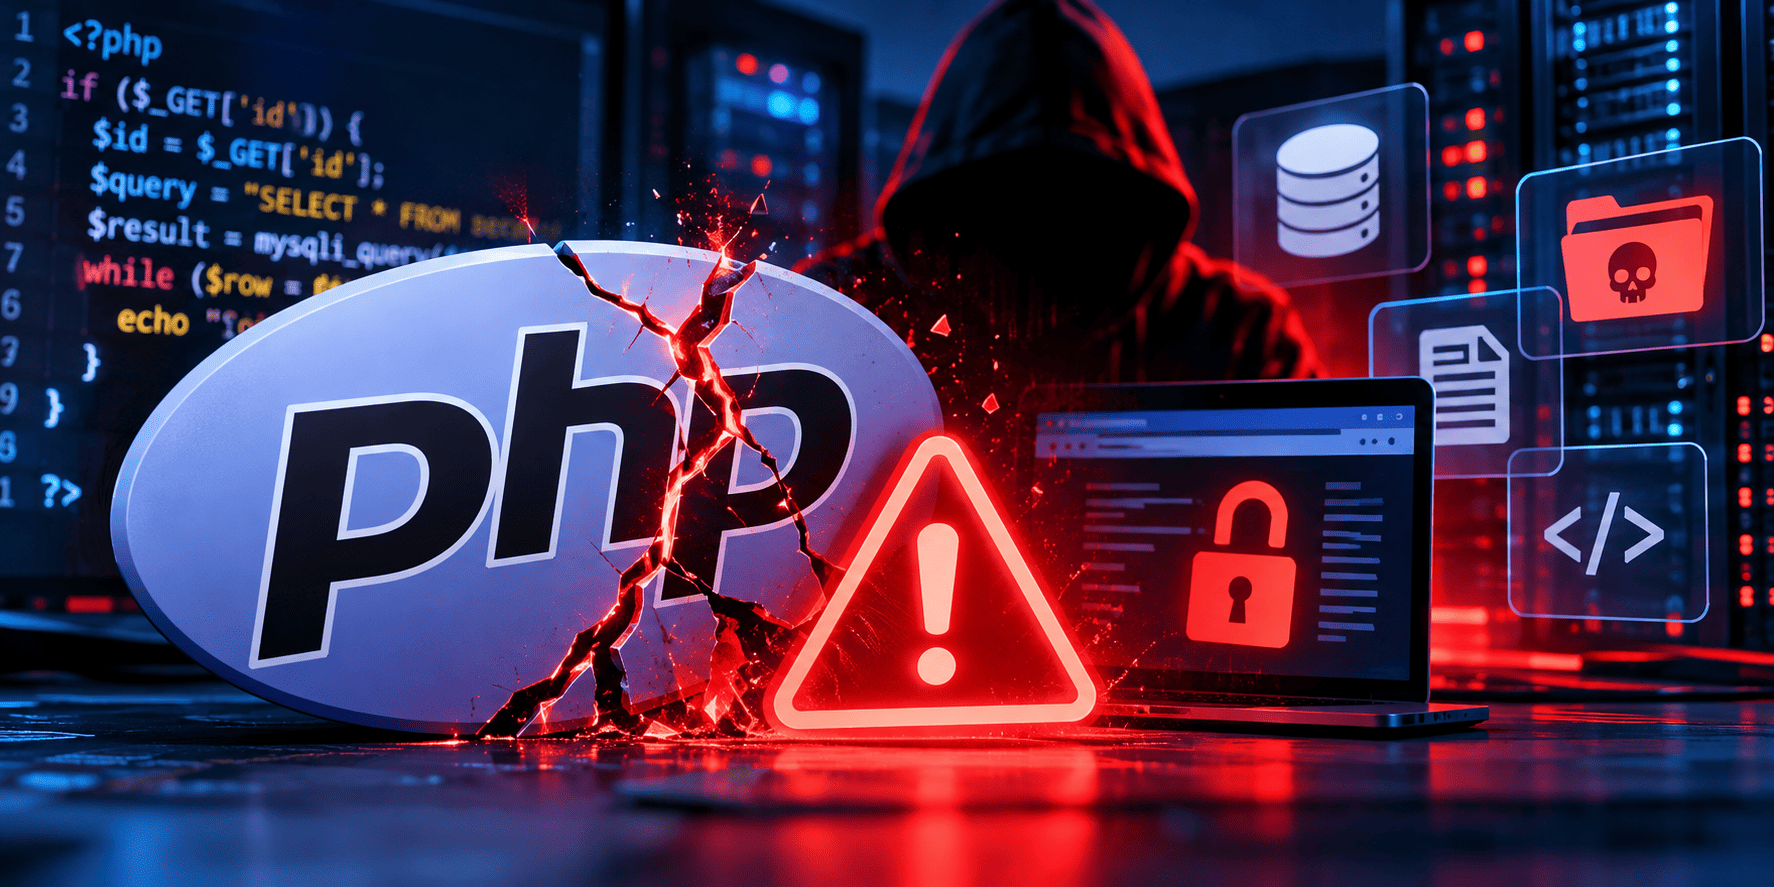
A medida que el lenguaje evoluciona, las versiones antiguas de PHP dejan de recibir soporte oficial (Fin de Vida / End of Life – EOL). Cuando una versión alcanza este estado, las fallas de seguridad descubiertas ya no son corregidas por la comunidad original, dejando los servidores expuestos a explotaciones automatizadas por parte de atacantes.
La negligencia al aplicar parches de seguridad crea brechas que facilitan intrusiones cibernéticas, comprometiendo bases de datos, interceptando información confidencial de clientes e interrumpiendo operaciones críticas del negocio.
Principales Vulnerabilidades y Riesgos de PHP Desactualizado
Conocer los riesgos a los que está expuesta una infraestructura TI es el primer paso para reforzar las defensas corporativas. Entre las amenazas más habituales en entornos PHP inseguros destacan:
- Ejecución Remota de Código (RCE): Una de las vulnerabilidades más graves, que permite a los atacantes ejecutar comandos arbitrarios en el servidor y tomar el control total del sistema.
- Inyección SQL (SQLi): Ocurre cuando entradas de usuario mal filtradas permiten la manipulación de consultas a la base de datos, provocando la filtración o destrucción de datos confidenciales.
- Cross-Site Scripting (XSS): Inyección de scripts maliciosos en páginas web que afectan a los usuarios finales, pudiendo capturar credenciales de acceso o tokens de sesión.
- Inclusión de Archivos Locales/Remotos (LFI/RFI): Permite la lectura no autorizada de archivos del sistema operativo o la ejecución de scripts maliciosos externos en el servidor.
- Inyección de Malware y Alteración de Código: Inserción de código malicioso en las aplicaciones para propagar spam, robar datos o desplegar ataques de ransomware.
Impactos Prácticos para las Empresas
Los problemas de seguridad en PHP no se limitan a inconvenientes técnicos; generan consecuencias directas en la salud financiera y estratégica de las empresas:
- Interrupción Operativa (Downtime): Indisponibilidad de sistemas vitales, lo que resulta en pérdida inmediata de ingresos y productividad.
- Sanciones Reguladoras y Multas: La filtración de datos personales derivada de vulnerabilidades conocidas puede acarrear severas sanciones impuestas por las autoridades de protección de datos.
- Daño a la Reputación de la Marca: Pérdida de confianza por parte de clientes y socios comerciales tras la divulgación de incidentes de seguridad.
Buenas Prácticas para Mitigar Riesgos en PHP
Para proteger los entornos digitales y mitigar riesgos en aplicaciones PHP, es fundamental adoptar una estrategia de defensa en capas:
- Mantener Actualizaciones Periódicas: Mantener PHP actualizado a versiones activas con soporte oficial y parches de seguridad al día.
- Implementar Web Application Firewalls (WAF): Inspeccionar el tráfico HTTP para bloquear ataques comunes antes de que alcancen los servidores de aplicaciones.
- Hardening de Servidores y Configuración Segura: Desactivar funciones peligrosas en el archivo
php.ini(comoexec,systemyshell_exec) y restringir permisos de archivos. - Monitoreo Continuo y Análisis de Vulnerabilidades: Realizar auditorías periódicas y monitorear logs del sistema para identificar comportamientos anómalos.
Cómo puede ayudar SERVICEINFO
Mantener una infraestructura de TI totalmente protegida y actualizada exige supervisión constante, experiencia especializada y una postura proactiva ante las nuevas amenazas digitales. Para los clientes de SERVICEINFO, la seguridad de la información es una prioridad absoluta. Nuestro equipo de ingeniería trabaja de forma continua y preventiva en el monitoreo, aplicación de parches y mitigación de vulnerabilidades en entornos PHP y servidores corporativos.
Si usted ya es cliente de SERVICEINFO, puede tener la total tranquilidad de saber que nosso equipo de TI trabaja sin interrupciones para garantizar que su infraestructura permanezca protegida, actualizada y operando con el máximo rendimiento. Esta es una de las grandes ventajas de ser cliente SERVICEINFO: actuamos proactivamente antes de que las vulnerabilidades se conviertan en riesgos, entregando siempre lo mejor en seguridad, estabilidad y excelencia para su empresa.
¿Desea garantizar la máxima protección para la infraestructura de su empresa? Hable hoy mismo con el equipo de especialistas de SERVICEINFO y conozca nuestras soluciones gestionadas.